SECURITY RELEASE / 2026·10·22
题图:探照数字地基深处的隐秘裂隙
昨天(10月21日)晚上,如果你留心过海外科技新闻或是常逛一些日本网站,可能会发现不少平台突然挂出了“临时维护”的公告。
引发这场跨国界小震荡的,是一门诞生于 1995 年、至今仍在默默支撑着大半个互联网的编程语言——PHP。
当天深夜,PHP 官方安全团队紧急发布了针对两个高危底层漏洞(编号 CVE-2026-109618 与 CVE-2026-109619)的修复补丁。在国际通用的 CVSS v4.0 漏洞评分体系中,这两个漏洞均被定为 9.2 分(满分 10 分,属于“严重/Critical”级别),安全研究界将其统称为 “PHP2Shell”。
这究竟是一个怎样的漏洞?为什么一门编程语言的常规更新,会演变成一场惊动多国政府的公共事件?
CONTENTS · 本文索引
01事件的来龙去脉:一次由 AI 触发的“提前拆弹”
02罕见的连锁反应:从首相发帖到政务网“断网避险”
03为什么 PHP 的一个漏洞,牵动面会这么广?
04风暴中的一角:我们团队这一天的升级记录
05参考资料与数据出处
HOW IT HAPPENED · 事件脉络
一、事件的来龙去脉:一次由 AI 触发的“提前拆弹”
在日常的软件开发中,大多数安全漏洞往往出在具体的业务代码或第三方插件里。但这次的“PHP2Shell”有些特殊,它出在 PHP 语言最底层的核心运行环境(内存管理与请求状态清理机制) 中。
简单来说,当服务器处理特定的异常网络请求、触发内存不足(OOM)或致命错误中断时,PHP 底层的内存状态可能没有被清理干净。攻击者不需要拥有网站的账号密码,甚至在网站自身的业务代码还没来得及运行之前,只需要发送精心构造的请求,就有可能利用残留的内存状态在服务器上远程执行代码,或是读取内存中的敏感信息。从十多年前发布的 PHP 5.4,到最新的 PHP 8.5.11,几乎所有历史版本都在影响范围内 [1][2][3]。
更让技术圈关注的是这个漏洞被发现的过程。
据联合披露该漏洞的云安全机构 Wiz、安全实验室 Calif 以及 Google Cloud、OpenAI 发布的报告显示,这类底层缺陷的隐患其实在代码中潜伏了十余年 [2][3]。过去人类安全研究员虽然注意到过类似异常,但因为要把这些微小的内存错误串联成真正可用的攻击链,步骤复杂到了人类手工排查的极限,因此长期被认为“难以实际利用” [2]。
而在今年的安全审计中,研究人员借助前沿 AI 模型(包括 OpenAI 的 GPT-5.6 Sol 与 Google 的 Gemini 4 Argon),在短时间内推演并走通了完整的利用链条 [2][3]。AI 协助发现了漏洞,也同样协助官方验证了修复补丁 [2][3]。
原本,PHP 基金会与各大 Linux 发行版、云厂商约定了在北京时间 10月22日 晚间统一公开并发布补丁。但在 10月20日,关于该漏洞编号的风声在技术社区 Hacker News 和社交媒体上意外走漏。
为了防止攻击者利用时间差发起大规模扫描,PHP 官方决定将补丁发布时间提前整整 24 小时,改在了 10月21日 晚间 [1]。
GLOBAL RESPONSE · 全球连锁反应
二、罕见的连锁反应:从首相发帖到政务网“断网避险”
▲ 补丁提前发布的数小时窗口内,全球多地机构相继拉起防御与临时维护屏障
由于补丁提前发布,留给全球系统管理员准备的时间窗口被大幅压缩。在补丁正式上线前的几个小时里,全球互联网出现了一系列颇为罕见的应对动作。
最受公众关注的是日本首相高市早苗。10月21日 晚 22 点左右(补丁发布前约一小时),高市早苗在自己的个人 X(原 Twitter)账号上发了一则题为“希望各位今晚处理的十万火急请求”的帖文,提醒各方检查公开网站是否使用了 PHP,并做好立即打补丁的准备;她甚至在帖文中罕见地提出:“如果难以迅速应用修正补丁,暂时停止网站运行也是降低风险的有效对策之一。”[4]
一国政府首脑在社交媒体上点名一门具体的编程语言并建议“暂停网站”,这在互联网史上并不多见。不少日本工程师在转发时感慨,首相亲自发话有一个意想不到的好处——平时很难向非技术背景的管理层解释为什么要紧急停机维护,这次终于能顺畅地拿到审批了 [4]。
而在全球范围内,多家机构和知名人物也相继发声或采取了行动:
1欧洲多国政务网站预防性下线:为了规避补丁发布前的风险期,荷兰国家网络安全中心(NCSC-NL) 采取了最直接的办法——将自己的官方网站临时下线,并在 GitHub 上维护了一份受影响第三方软件的清单 [5];芬兰政府主站及部分公共服务网站在周三当天暂停访问 [5];法国内政部也将多个省政府(Prefecture)网站临时断网等待更新。
2多国安全机构联合预警:美国联邦调查局(FBI)与国家安全局(NSA)、欧盟网络安全局(ENISA)、CERT-EU、英国国家网络安全中心(NCSC)在同一天内密集发布公告,建议无法第一时间升级的系统优先考虑网络隔离 [5][10]。
3大量商业与文化网站临时停服:据日本安全社区 piyolog 统计,仅在 10月21日 22 点前,日本国内就有 54 家企业与团体 发布了停服或紧急维护公告,其中包括插画社区 Pixiv、弹幕视频网 Niconico、电商建站平台 BASE,以及 《赛马娘》《碧蓝幻想》 等热门网络游戏 [6]。
4科技界高管发声:网络基础设施巨头 Cloudflare 的首席技术官 Dane Knecht 在社交平台上透露,Cloudflare 提前 9 小时为全球所有客户(包括免费用户)默认部署了防火墙(WAF)拦截规则,并且已经观测到了早期的真实攻击尝试 [7][10]。他在推文中写道:
“这不会是最后一次。AI 模型会继续在每个人都在运行的基础软件中发现这类漏洞,维护者、研究者、云服务商和政府需要一套新的协作机制。” [7]
WHY IT MATTERS · 为什么影响这么大
三、为什么 PHP 的一个漏洞,牵动面会这么广?
▲ 水面之上是形态各异的网站与公共平台,水面之下则是 PHP 支撑了近三十年的庞大基座
在如今 Python、Go、Rust 等语言频频占据技术头条的背景下,很多非技术领域的读者可能会感到意外:为什么一个印象中“有些年头”的 PHP 语言出现漏洞,会让全球这么多机构如临大敌?
如果我们翻开可考证的行业统计数据,就会发现 PHP 依然是当今互联网最庞大的“隐形基础设施”:
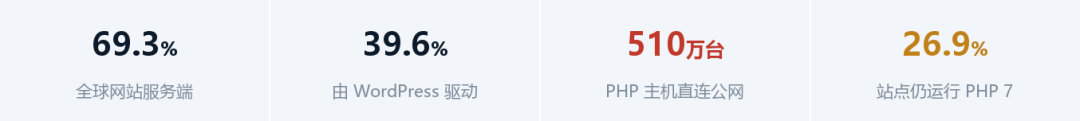
▲ 四个数字,构成了这次事件的波及面
1全球近七成网站的服务端仍在运行 PHP
根据全球网络技术统计机构 W3Techs 截至 2026年10月22日 的最新监测数据,在所有已知服务端编程语言的网站中,PHP 的使用率高达 69.3%[8]。作为对比,排名第二的服务端 JavaScript(如 Node.js)占比为 8.1%,Ruby 为 7.1%,Java 为 5.4%[8]。即便只统计全球访问量排名前 1,000 的头部网站,依然有 59.2% 在使用 PHP [8]。
2庞大的开源建站生态
同样根据 W3Techs 的实时数据,全球所有网站中有 39.6%(在 CMS 内容管理系统市场中占比达 58.3%)是由 WordPress 驱动的 [9];此外还有 WooCommerce(占全网 7.8%)、Joomla(1.1%)、Drupal(0.6%) 以及维基百科所使用的 MediaWiki[2][9]。这些支撑着无数企业官网、新闻媒体、高校门户和电商系统的软件,底层全部构建在 PHP 之上 [2]。
3棘手的“老版本遗留”问题
安全平台 VirusTotal 估算全球直接暴露在公网上的 PHP 主机超过 510 万台[10](Palo Alto Networks 测算的相关暴露实例则超过 2,260 万个[11])。
更现实的难题在于版本跨度:本次 PHP 官方仅向目前仍在维护周期内的 PHP 8.2、8.3、8.4、8.5 四个分支提供了正式的修复版本(分别为 8.2.35、8.3.36、8.4.27 和 8.5.12),而 PHP 8.1 及更早版本已停止官方常规支持[1][3]。但 W3Techs 的统计显示,全网使用 PHP 的网站中,目前仍有 26.9% 运行在 PHP 7,7.7% 运行在 PHP 5[12]——超过三分之一的站点(再加上大量 PHP 8.0/8.1 站点)处于“不升级大版本就无法直接获得官方正式补丁,但直接跨版本升级又容易引发旧代码报错”的两难境地。
OUR LOG · 我们这一天
四、风暴中的一角:我们团队这一天的升级记录
看到上面这些行业数据,作为身处其中的技术人员,我们也有着非常切身的体会。
我们是一家经营了 13 年、长期在公益行业深耕的 PHP 技术互联网公司。在过去的 10 余年里,团队陪伴许多公益机构一路走来,陆续向行业交付了几百个互联网项目。
这几百个项目的跨度,几乎就是一部缩微的 PHP 技术演进史:其中既有早年基于 WordPress 搭建的站点,也有基于我们团队自研的 QSCMF 框架 开发的系统。随着时间推移,虽然自研的 QSCMF 框架经历了多次迭代升级,但早期的框架版本受限于当时的技术环境,只能兼容 PHP 7.2 和 PHP 8.0,直到近期的版本才逐步升级到 PHP 8.2 以上。
因此,这轮漏洞对低于 PHP 8.2 环境的冲击,同样直接摆在了我们面前。
为了保障各个在维护项目的平稳运行,今天一早,团队的同事们就开始分工协同:一方面着手梳理还在维护期内的老旧版本项目,协助推进跨版本升级;另一方面,第一时间拉取官方刚刚发布的修复版源码与基础镜像,重新构建并推送了包含 8.2.35、8.3.36、8.5.12 在内的最新安全版 php-fpm 镜像,为线上系统准备好底层替换环境。
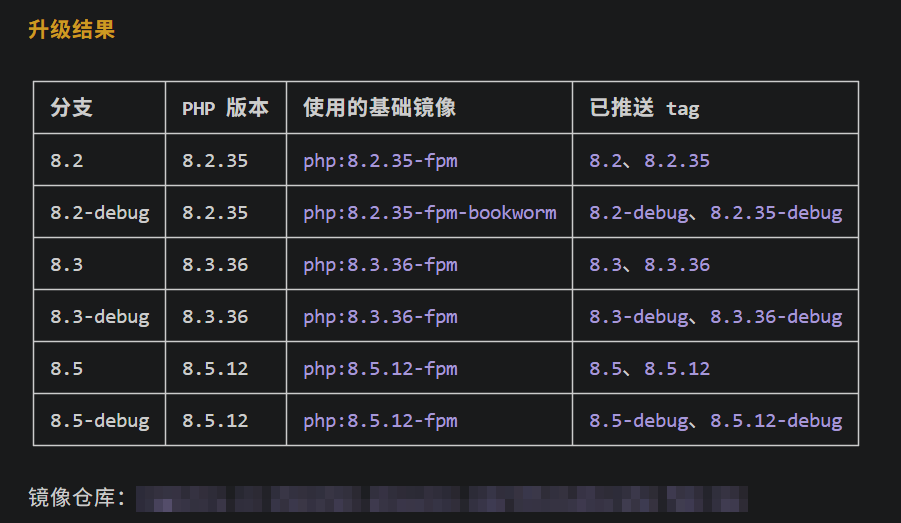
▲ 团队一早完成构建并推送的最新安全版 php-fpm 基础镜像(镜像仓库地址已脱敏)
而在梳理老项目的过程中,遇到阻力最大的其实是早期的 WordPress 项目。
一方面,早期的 WordPress 版本技术架构较为陈旧,一旦将底层 PHP 直接跨代升级到 8.2 以上,许多旧语法和早年安装的插件就会出现兼容性报错;另一方面,随着时间推移,早年团队里熟悉这套传统建站技术的同事也已陆续离开,手工逐一排查旧代码的成本极高。
有意思的是,既然这次的底层漏洞是在 AI 的辅助下被发现的,我们也尝试引入 AI 来协助解决历史包袱。
我们拿同样基于 WordPress 搭建的全思科技官网(使用自研 t4t 主题)当作第一块“试验田”。在 AI 的辅助分析与排错下,同事们逐步梳理并解决了跨版本过程中的多处插件兼容性冲突,将官网的 WordPress 核心从早期的 4.x 版本一路升级到了 6.9.10 版本,使其能够正常配合新版 PHP 运行环境。
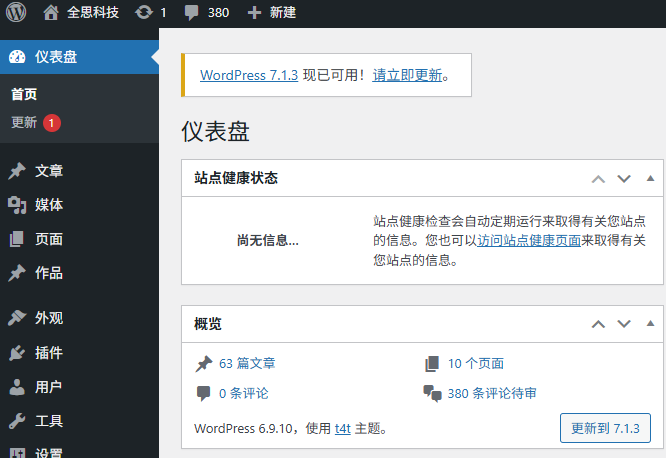
▲ 作为“小白鼠”先行完成跨版本升级的全思科技官网后台
当然,跨越多代的技术升级并不能只看后台版本号的变化。升级之后是否还会对原有功能产生隐蔽的兼容性副作用,目前团队仍在通过大量的回归测试逐一验证和消除。
同时,我们也在把这次借助 AI 排查老旧 WordPress 与早期框架升级问题的过程整理记录下来,计划沉淀为内部的 AI Skill(技能工作流),以便后续遇到同类老系统维护时能更从容地应对。
互联网的基础设施总是在“发现问题”与“修补演进”的循环中向前推进。对于写了十几年代码的工程师而言,在每一个突发预警的日子里守好手头的系统,或许就是最日常的工作注脚。
REFERENCES · 参考资料与数据出处
参考资料与数据出处
1.The PHP Foundation,《Today’s PHP Security Release, and How We’re Strengthening PHP Security》,2026年10月21日,https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/
2.Wiz Research,《PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet》,2026年10月21日,https://www.wiz.io/blog/php2shell-php-rce
3.Google Cloud Security Blog,《Responding to core PHP vulnerabilities CVE-2026-109618 and CVE-2026-109619》,2026年10月21日,https://cloud.google.com/blog/products/identity-security/responding-to-core-php-vulnerabilities-cve-2026-109618-cve-2026-109619
4.日本经济新闻 / ITmedia NEWS,《PHPの脆弱性発覚、高市首相「ウェブサイトの一時停止も有効」》及《高市総理「大至急、PHPパッチ適用を」Xで異例の要請 エンジニアは評価「経営層に伝わる」》,2026年10月21日–22日,https://www.nikkei.com/article/DGXZQOUA21BHR0R21C26A0000000/ 、https://www.itmedia.co.jp/news/article/2610/22/2000002483/
5.美联社 (AP News) / 欧盟网络安全局 (ENISA),《FBI and NSA warn of vulnerabilities in PHP web programming language》及《Joint statement on critical PHP vulnerabilities》,2026年10月21日,https://apnews.com/article/php-websites-fbi-europe-vulnerability-a0af9576808a0963efca8df14d4b5183 、https://www.enisa.europa.eu/news/joint-statement-on-critical-php-vulnerabilities
6.久兵衛の暮らしのニュース(援引 piyolog 统计数据),《PHPの脆弱性で高市総理がXから要請、更新すべき修正版は4つ(国内54社・団体が停止や緊急メンテナンスを告知)》,2026年10月22日,https://news.isotop.jp/archives/9949
7.Cloudflare Blog,《Cloudflare deploys protections against php2shell vulnerability》,2026年10月21日,https://blog.cloudflare.com/php-vulnerabilities-waf-protection/
8.W3Techs,《Usage statistics of server-side programming languages for websites》及《PHP usage statistics》,数据截至 2026年10月22日,https://w3techs.com/technologies/overview/programming_language 、https://w3techs.com/technologies/comparison/pl-php
9.W3Techs,《Usage statistics and market shares of content management systems (WordPress & WooCommerce)》,数据截至 2026年10月22日,https://w3techs.com/technologies/overview/content_management/
10.BleepingComputer(援引 VirusTotal 暴露主机统计与英国 NCSC 预警),《PHP ships emergency patches for critical PHP2Shell flaws》,2026年10月21日,https://www.bleepingcomputer.com/news/security/php-ships-emergency-patches-for-critical-php2shell-flaws/
11.Cybersecurity Dive(援引 Palo Alto Networks 暴露实例测算),《Critical PHP vulnerabilities expose most websites to potential compromise》,2026年10月21日,https://www.cybersecuritydive.com/news/php-website-vulnerabilities/833580/
12.W3Techs,《Usage statistics of PHP for websites – Versions of PHP》,数据截至 2026年10月22日,https://w3techs.com/technologies/details/pl-php/
全思科技 · 公益行业的技术伙伴
 粤公网安备 44010502001779号